
par Pauline M. le 23/09/2026 10:48
Une évaluation fournisseur fiable repose sur un processus structuré qui combine qualification initiale, vérification de l’identité et de la conformité du tiers, analyse de sa solidité financière, scoring adapté à sa criticité et surveillance continue des indicateurs de risque. Elle doit commencer dès l’onboarding fournisseur et s’appuyer sur des données actualisées, qualifiées et traçables : une analyse ponctuelle ou fondée uniquement sur les informations déclarées par le fournisseur ne permet pas de sécuriser durablement la relation.
Pour les directions achats, l’objectif est double : accélérer la prise de décision sans diminuer le niveau de contrôle, puis détecter suffisamment tôt les évolutions susceptibles d’affecter la continuité d’activité, la conformité ou la réputation de l’entreprise.
C’est précisément l’enjeu d’une plateforme TPRM comme Infolegale : réunir les données légales, financières, capitalistiques et de conformité nécessaire à l’évaluation, les transformer en indicateurs exploitables et surveiller leur évolution dans le temps. Les équipes achats peuvent ainsi consacrer moins de temps à rechercher et croiser l’information, et davantage à arbitrer les situations réellement sensibles.
Pourquoi l’évaluation fournisseur est une étape stratégique du processus achat ?
L’évaluation fournisseur ne doit pas être considérée comme une formalité administrative précédant la contractualisation. Elle constitue un point de contrôle déterminant pour sécuriser les engagements, hiérarchiser les risques et préserver la continuité du processus achat.
Une mauvaise évaluation fournisseur produit souvent des conséquences plusieurs mois après la décision d'achat.
Passer d’une logique de sélection à une logique de maîtrise du risque fournisseur
Prix, qualité, capacité technique ou délais restent évidemment déterminants dans un processus achat. Mais ils ne permettent pas, seuls, d’établir si une entreprise est suffisamment fiable pour intégrer durablement un panel fournisseurs.
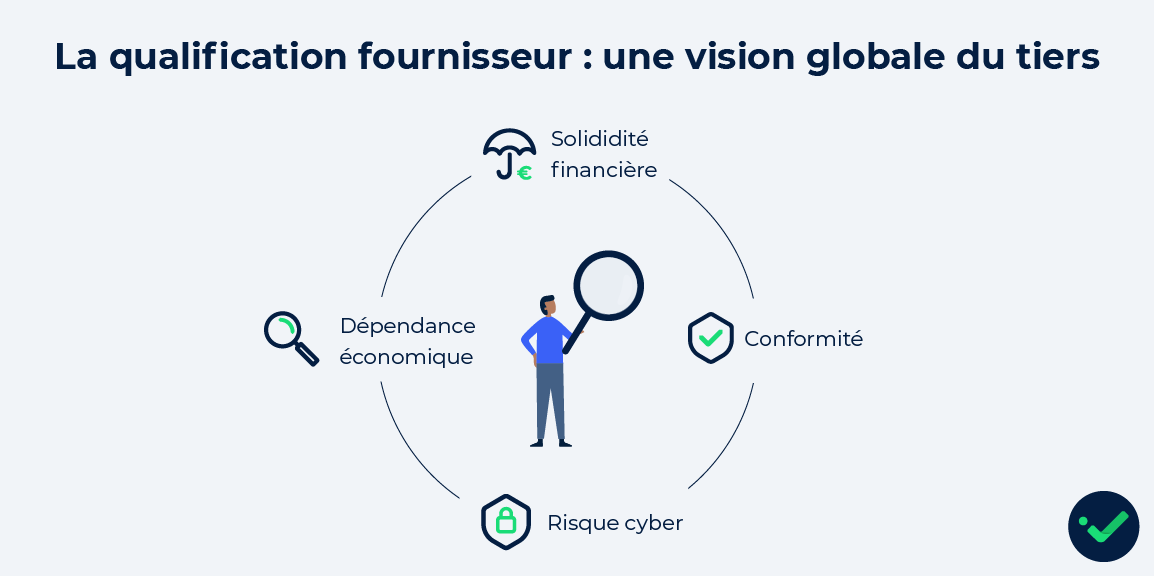
La qualification fournisseur doit donc apporter une vision plus large du tiers, en croisant plusieurs dimensions :
- Solidité financière et risque de défaillance
- Dépendance économique
- Conformité réglementaire
- Probité et risque réputationnel
- Exposition aux sanctions ou aux personnes politiquement exposées (PPE)
- Risques cyber, opérationnels ou géopolitiques lorsque la catégorie d’achat l’exige
Toutes ces dimensions ne méritent cependant pas le même niveau d’investigation pour chaque fournisseur. Le principe est celui de la proportionnalité : plus d’un tiers est critique pour l’activité, difficilement substituable ou fortement exposé à certains risques, plus l’analyse fournisseur doit être approfondie.
Une qualification insuffisante peut, à l’inverse, révéler ses effets bien après la contractualisation : fragilité financière non détectée, interruption de prestation, risque de fraude ou difficulté à justifier la décision prise. La maîtrise du risque fournisseur commence donc bien avant la signature du contrat.
Faire de l’onboarding fournisseur le premier niveau de prévention
L’onboarding fournisseur est le moment idéal pour fiabiliser les informations qui serviront ensuite à piloter la relation. L’objectif n’est pas uniquement de collecter un dossier administratif complet, mais de vérifier la cohérence des informations reçues avant d’engager l’entreprise.
Trois catégories de données doivent ainsi être rapprochées :
Cette distinction est importante : un document fourni par le tiers peut avoir expiré, une structure capitalistique avoir évolué ou un dirigeant avoir changé depuis la dernière collecte.
Le niveau de contrôle peut ensuite varier selon le risque : parcours standard pour un fournisseur peu critique, vérifications complémentaires pour un profil intermédiaire, due diligence du fournisseur approfondie pour une relation sensible.
Dès cette étape, l’organisation gagne aussi à formaliser les issues possibles : validation, demande d’information complémentaire, acceptation sous conditions ou refus.
L’objectif n’est donc pas de collecter le maximum d’informations sur chaque fournisseur, mais de disposer des bonnes informations pour déclencher la bonne décision. Un tiers peu critique peut suivre un parcours simplifié, tandis qu’un signal de risque ou une forte dépendance peut automatiquement conduire à approfondir l’analyse.
Quels indicateurs utiliser pour réaliser une analyse fournisseur fiable ?
Une grille unique appliquée uniformément à tous les fournisseurs produit rarement une information réellement utile. Le processus doit croiser plusieurs familles d’indicateurs et pondérer leur importance en fonction de la catégorie d’achat, du montant engagé et du degré de dépendance.
Vérifier l’existence, l’identité et la structure juridique du fournisseur
Le premier socle d’une évaluation fournisseur consiste à s’assurer que l’entreprise analysée et bien celle avec laquelle l’organisation envisage de travailler. Cela suppose d’aller au-delà du simple nom commercial pour fiabiliser précisément son identité juridique.
Les contrôles portent notamment sur :
- L’existence et l’immatriculation de l’entreprise
- Sa forme juridique, son adresse et son activité
- Ses représentants légaux et dirigeants
- Ses bénéficiaires effectifs
- Ses liens capitalistiques
Il est également utile de rapprocher ces données des informations dans l’ERP ou le SRM. Une différence de raison sociale, d’identifiant ou d’adresse peut révéler une simple erreur de référentiel, mais elle doit être comprise avant validation.
Les événements juridiques récents méritent la même attention : modification de la structure, changement de dirigeant, transfert de siège, évolution capitalistique, …
Au-delà de l’identification initiale, le Juri@lerte Infolegale permet de surveiller les événements légaux susceptibles de modifier le profil d’un fournisseur : changements de dirigeants, modifications juridiques ou autres événements significatifs.
Découvrez Juri@lerte pour surveiller les évolutions de vos partenaires.
Évaluer la solidité financière et la capacité à tenir les engagements
Un fournisseur capable de répondre aujourd’hui à un appel d’offres pourra-t-il encore assurer sa prestation dans douze mois ? L’analyse financière contribue à objectiver cette question, à condition de ne jamais réduire la décision à un indicateur unique.
Plusieurs données peuvent être examinées conjointement :
- Évolution du chiffre d’affaires et rentabilité
- Structure du bilan et endettement
- Trésorerie
- Incidents de paiement
- Procédures collectives
- Score de solvabilité
Chez Infolegale, le Score de Solvabilité permet d’évaluer le risque de défaillance et le Scoring@lerte d’en suivre quotidiennement l’évolution.
Cette complémentarité permet de répondre à deux questions différentes : quel est le niveau de risque de ce fournisseur au moment de son évaluation, et ce niveau de risque évolue-t-il après son référencement ?
Mais un score financier n’est pas une décision achat. Une même situation peut être acceptable pour une prestation facilement substituable et beaucoup plus préoccupante pour une fournisseur stratégique sans solution de remplacement immédiate.
L’analyse doit donc intégrer la taille du marché, le poids potentiel du contrant dans l’activité du fournisseur, les délais de substitution et l’existence d’alternatives. Elle doit aussi considérer la dépendance dans les deux sens : celle de l’acheteur envers son fournisseur, mais aussi celle du fournisseur envers son donneur d’ordre.
Intégrer la conformité, la probité et le risque réputationnel
La fiabilité d’un tiers de se lit pas uniquement dans ses comptes. Selon le niveau de risque identifié, la due diligence fournisseur doit également porter sur son intégrité et sur celle des personnes qui lui sont liées.
Les contrôles peuvent notamment concerner :
- Les listes de sanctions
- Les mesures de gel des avoirs
- Les personnes politiquement exposées
- Les dirigeants et bénéficiaires effectifs
- Les informations judiciaires pertinentes
- Les adverse news ou événements réputationnels
Le périmètre doit rester proportionné à la relation envisagée, au pays d’activité, au recours éventuel à des intermédiaires et à la nature des prestations.
Pour les entreprises assujetties à l’article 17 de la loi Sapin II, l’évaluation de l’intégrité des tiers fait partie du dispositif de prévention et de détection de la corruption ; la démarche doit notamment être cohérente avec la cartographie des risques.
Le cadre européen continue lui aussi d’évoluer : la directive CS3D a notamment été modifiée en février 2026 par la directive (UE) 2026/470, qui en a simplifié le périmètre et les exigences.
Comment construire un process d’évaluation fournisseur opérationnel ?
Pour être adopté par les acheteurs, le dispositif doit s’intégrer aux circuits de sourcing, de référencement et de contractualisation existants. Il doit produire une décision intelligible, et non ajouter une couche de contrôles difficilement exploitables.
Segmenter les fournisseurs avant de définir le niveau de due diligence
Appliquer la même due diligence à tous les fournisseurs entraîne deux écueils : mobiliser trop de ressources sur des tiers faiblement exposés et, paradoxalement, ne pas aller assez loin pour des relations réellement critiques.
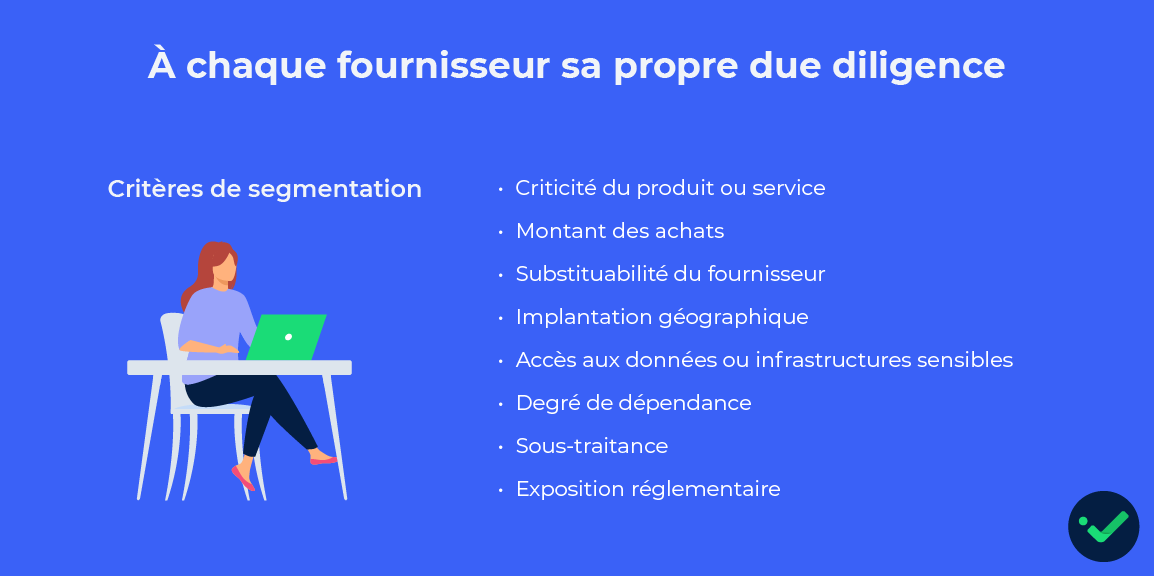
La première étape consiste donc à segmenter le portefeuille à partir de critères concrets :
- Criticité du produit ou service
- Montant des achats
- Substituabilité du fournisseur
- Implantation géographique
- Accès aux données ou infrastructures sensibles
- Degré de dépendance
- Sous-traitance
- Exposition réglementaire
Cette segmentation permet ensuite de construire différents parcours de qualification fournisseur : simplifié, standard ou renforcé.
À chaque niveau correspond un ensemble de vérifications, les justificatifs attendus, une fréquence de réévaluation et, lorsque nécessaire, des validateurs complémentaires.
Un fournisseur facilement remplaçable et représentant un faible montant d’achat n’appelle pas nécessairement la même profondeur d’analyse qu’un prestataire ayant accès au système d’information ou qu’un industriel dont dépend une chaîne de production. L’objectif est donc moins d’accumuler les contrôles que de positionner les ressources là où le risque le justifie.
Formaliser un scoring lisible et des règles de décision
Une fois les fournisseurs segmentés, le scoring doit permettre aux équipes de traduire plusieurs indicateurs en un niveau de vigilance compréhensible. Il gagne à être multicritère et aligné sur la cartographie des risques de l’organisation.
Les pondérations peuvent ainsi varier selon la catégorie d’achat : solvabilité financière particulièrement importante pour un fournisseur industriel critique, conformité ou exposition pays déterminante dans d’autres situations.
Surtout, le score doit déboucher sur des règles de gestion concrète :
- Validation
- Demande d’informations complémentaires
- Validation sous conditions
- Escalade vers les équipes conformité, juridiques ou financières
- Suspension ou refus
Un signal de risque n’est pas systématiquement un motif d’exclusion. Une dégradation financière peut, par exemple, conduire à renforcer le suivi plutôt qu’à rompre une relation stratégique.
L’expertise de l’acheteur reste donc indispensable pour replacer les données dans leur contexte : alternatives disponibles, coût de substitution, engagements contractuels ou plan de remédiation. Le processus doit enfin conserver le motif de la décision afin de garantir sa traçabilité.
Pourquoi la qualité et l’actualisation des données conditionnent la fiabilité de l’évaluation
Une grille d’analyse pertinente ne compense pas une donnée incomplète, ancienne ou mal rapprochée. Pour réduire réellement le risque fournisseur, les acheteurs doivent pouvoir identifier la source de l’information, sa date d’actualisation et les éventuelles incohérences.
Éviter les décisions fondées sur des données dispersées ou déclaratives
Dans de nombreuses entreprises, le problème n’est pas l’absence totale d’informations, mais plutôt sa dispersion : données issues de plusieurs plateformes, justificatifs enregistrés dans différents espaces, fichiers Excel parallèles, référentiel ERP non synchronisé, …
Cette fragmentation multiplie les zones de risque :
- Analyser la mauvaise entité juridique
- Confondre une filiale avec sa maison mère
- Travailler avec un bénéficiaire effectif mal identifié
- Utiliser un score financier qui n’est plus à jour
- Manquer une évolution importante du tiers
Centraliser ne signifie toutefois pas simplement regrouper davantage de données sur un même écran. Elles doivent également être normalisées, rapprochées et maintenues à jour afin de disposer d’un référentiel cohérent.
Infolegale permet d’intégrer ses données et indicateurs directement dans les systèmes d’information via API et web services, notamment dans les ERP, CRM et SRM.
Les équipes achats peuvent ainsi disposer d’informations actualisées directement dans leurs outils et workflows habituels, sans multiplier les consultations de plateformes externes ni les ressaisies.
L’enjeu n’est donc pas seulement d’automatiser la collecte mais bien d’intégrer l’évaluation du risque fournisseur au processus achat lui-même.
Faire de la traçabilité un élément du process achat
Une analyse fournisseur n’a de véritable valeur dans le temps que si l’organisation peut retrouver ce qui a conduit à la décision. Cela suppose de conserver les informations examinées, leur data, les alertes remontées ainsi que les éventuelles demandes de vérification complémentaire.
Concrètement, le processus doit pouvoir retracer :
- Les données disponibles au moment de l’évaluation
- Les contrôles effectués
- Les personnes ayant participé à la validation
- Les anomalies identifiées
- Les éventuelles mesures de remédiation
- La décision finale
Cette traçabilité facilite les contrôles internes et les audits, mais aussi la réévaluation du fournisseur lorsqu’un nouveau signal apparaît.
La traçabilité transforme ainsi l'évaluation fournisseur en véritable processus de gestion du risque : l'entreprise peut expliquer non seulement quelle décision a été prise, mais aussi sur quelles informations et selon quels critères.
Dans le cadre Sapin II, l’AFA recommande notamment que les procédures d’évaluation des tiers soient définies en cohérence avec la cartographie des risques ; Infolegale propose de son côté des fonctionnalités permettant de centraliser et documenter ces démarches.
Et L’IA ? Fred. L’agent IA Infolegale intégré au Portail Infolegale, peut analyser les informations disponibles et restituer les zones de vigilance en langage naturel. Sa valeur repose justement sur l’exploitation de données qualifiées et continuellement actualisées.
Comment Infolegale sécurise et accélère l’évaluation fournisseur
L’intérêt d’une solution spécialisée telle qu’Infolegale n’est pas uniquement de présenter davantage de données. Elle doit réduire le temps de collecte, fiabiliser la qualification fournisseur, rendre les contrôles reproductibles et alerter les acheteurs lorsque la situation d’un tiers évolue.
Centraliser les vérifications utiles à la décision d’achat
Lors de la qualification d’un nouveau fournisseur, chaque recherche réalisée séparément augmente le temps consacré à la collecte plutôt qu’à la décision. Le Portail Infolegale permet de réunir différentes dimensions de l’évaluation des tiers au sein d’un même environnement.
Selon les solutions mobilisées, les acheteurs peuvent notamment accéder à des informations portant sur :
- L’identité légale et les dirigeants
- Les liens capitalistiques et bénéficiaires effectifs
- Les données financières et la solvabilité
- Les événements légaux et procédures collectives
- La conformité et la probité
- Les sanctions, PPE ou événements réputationnels
- La cybervulnérabilité
Ce regroupement facilite le rapprochement entre les informations reçues pendant l’onboarding et celles issues de sources externes.
Infolegale peut être utilisée depuis sa plateforme SaaS, mais ses données peuvent également être intégrées aux outils métiers via API et web services, notamment dans les environnements ERP, CRM, ou SRM.
L’acheteur dispose ainsi de davantage de contexte sans devoir reconstituer manuellement une vue fournisseur à partir de sources indépendantes. L’automatisation prend en charge une partie du travail de collecte ; l’expertise achat reste consacrée à l’analyse et à la décision.
Passer d’un contrôle ponctuel à une surveillance continue du portefeuille
La qualification initiale reste figée. Or, entre deux renouvellements contractuels, la situation d’un fournisseur peut évoluer : modification juridique, dégradation de sa solvabilité, procédure collective, nouvelle exposition réglementaire ou signal réputationnel.
La gestion du risque fournisseur doit donc inclure une logique de surveillance.
Infolegale propose notamment des alertes personnalisables sur les événements légaux, la solvabilité et certains éléments de conformité. Juri@lerte permet de suivre les événements juridiques d’un portefeuille tandis que Scoring@lerte surveille quotidiennement l’évolution du Score de Solvabilité.
Cette surveillance change la logique opérationnelle : plutôt que de réexaminer manuellement l’intégralité du portefeuille à intervalles fixes, les équipes peuvent concentrer leur attention sur les tiers dont le profil évolue.
À l’échelle du portefeuille, ce pilotage facilite aussi l’identification des fournisseurs fragiles, des concentrations de risque ou des relations nécessitant une nouvelle analyse. Les alertes et données Infolegale peuvent par ailleurs être intégrées dans les outils métiers pour rapprocher davantage l’évaluation du quotidien des équipes achats.
Cela suppose de combiner des données fiables et actualisées, une segmentation adaptée à la criticité du tiers, des règles de décision compréhensibles et une surveillance capable de détecter les évolutions significatives après l'onboarding fournisseur.
L'enjeu est finalement de passer d'une logique de vérification ponctuelle à une véritable gestion du risque fournisseur dans la durée.
Avec Infolegale, les directions achats peuvent centraliser leurs analyses, exploiter des scores et indicateurs de risque, accélérer leurs investigations avec Fred., intégrer les données dans leurs outils métiers et surveiller l'évolution de leur portefeuille fournisseurs.
FAQ - Vos questions sur l’évaluation et le risque fournisseur
Comment réaliser une évaluation fournisseur fiable ?
En croisant des données légales, financières, capitalistiques et de conformité, adaptées à la criticité du tiers, puis en définissant des règles de décision et un suivi dans le temps.
Quels critères faut-il intégrer dans une grille d’évaluation fournisseur ?
Identité juridique, solidité financière, dépendance, criticité, conformité, probité et, lorsque le contexte le nécessite, exposition cyber, réputationnelle ou géopolitique.
Quelle est la différence entre qualification fournisseur et due diligence fournisseur ?
La qualification détermine si un fournisseur peut intégrer le panel selon les critères définis par l’entreprise. La due diligence correspond aux vérifications approfondies destinées à identifier et apprécier certains risques liés au tiers.
À quel moment faut-il évaluer un fournisseur ?
Dès l’onboarding, puis lorsqu’un événement modifie son profil de risque et selon une fréquence adaptée à sa criticité. L’évaluation n’est donc pas limitée au renouvellement du contrat.
Comment automatiser l’évaluation des risques fournisseurs ?
En connectant les données, les contrôles et les alertes au workflow achat afin d’automatiser la collecte et la surveillance, tout en conservant l’expertise humaine pour les arbitrages sensibles.
Onboarding : le premier rempart contre le risque fournisseur en 2026
Fraude au faux fournisseur : comment éviter de tomber dans le piège ?

Pas encore de commentaire
Votre avis nous intéresse !