par Pauline M. le 27/10/2026 14:36
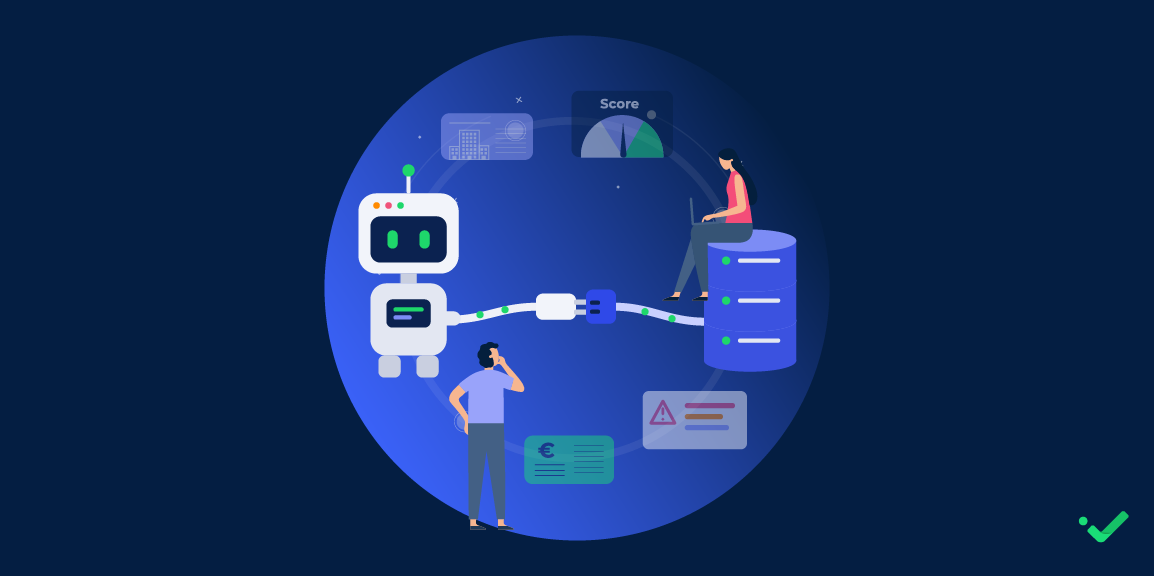
Connecter une IA à des données fiables permet d’améliorer la gestion des risques tiers en donnant aux agents IA accès à des informations légales, financières, capitalistiques, réputationnelles ou de conformité directement exploitables pour leurs analyses. L’IA peut alors accélérer l’évaluation des tiers, automatiser une partie de la due diligence, détecter des signaux de risque et faciliter la surveillance des fournisseurs, clients et partenaires. Mais son efficacité dépend d’abord de la qualité des données auxquelles elle accède.
Dans un processus de gestion des risques, la performance de l’IA dépend donc autant de ses capacités d’analyse que de la qualité des données auxquelles elle peut accéder.
Une IA capable de raisonner ne connaît pas nécessairement la situation financière actuelle d’un fournisseur, l’évolution de son actionnariat, une procédure collective récente ou l’apparition d’un signal de conformité. Sans accès à la donnée métier structurée, actualisée et suffisamment qualifiée, elle risque donc de produire une réponse convaincante, certes, mais basée sur des informations incomplètes ou erronées.
Pour les équipes la question est donc : comment faire en sorte qu’une IA ne se contente pas de générer une réponse, mais s’appuie sur les bonnes informations pour éclairer une décision de risque ?
Dans cet article, nous verrons pourquoi la donnée constitue le véritable socle d’une IA appliquée à la gestion des risques, comment l’IA transforme déjà l’évaluation et la surveillance des tiers et en quoi un MCP (Model Context Protocol) peut permettre de connecter plus efficacement les agents IA aux informations nécessaires à la prise de décision.
IA et gestion des risques : pourquoi la donnée est-elle devenue le véritable enjeu ?
L’intelligence artificielle permet d’accélérer l’analyse, mais elle ne transforme pas une information imparfaite en décision fiable. En risk management, la pertinence du résultat dépend directement de la qualité, de la fraîcheur et du contexte des données exploitées.
Une IA peut analyser vite… mais seulement les informations auxquelles elle a accès
Une IA générative est capable d’interpréter une question, de rapprocher de grandes quantités d’informations et d’en proposer une synthèse. Mais cette capacité de raisonnement d’informations doit être distinguée de l’accès à l’information.
Pour évaluer une entreprise à l’instant T, un modèle généraliste peut notamment ne pas connaître :
- Une procédure collective récente
- La nomination d’un nouveau dirigeant
- Une évolution de l’actionnariat
- Une détérioration de la solvabilité
- L’apparition d’un signal lié aux sanctions ou aux PPE
- Une adverse news
- Une évolution du risque cyber
L’enjeu ne concerne d’ailleurs pas uniquement les hallucinations. Une information exacte il y a plusieurs mois peut aujourd’hui être devenue obsolète.
Pour une IA de gestion des risques tiers, la capacité à remonter vers une source métier identifiable est donc essentielle. Avant d’interpréter le risque, encore faut-il disposer d’une photographie suffisamment récente et complète de l’entreprise analysée.
Qu’est-ce qu’une donnée fiable pour une IA de gestion des risques ?
Dans un processus d’évaluation des tiers, parler de « bonne donnée » ne signifie pas simplement disposer de beaucoup d’informations. Une donnée utile à l’IA doit pouvoir être replacée dans son contexte et contribuer concrètement à l’analyse du risque.
Six dimensions peuvent notamment être examinées :
- Provenance : l’origine de l’information est-elle identifiable ?
- Fraîcheur : quand a-t-elle été actualisée ?
- Exactitude : concerne-t-elle bien l’entreprise recherchée ?
- Complétude : suffit-elle à contextualiser le risque ?
- Exploitabilité : peut-elle orienter une analyse ou une action ?
- Traçabilité : peut-on comprendre les éléments sur lesquels repose le résultat ?
Selon le cas d’usage, l’IA peut ainsi avoir besoin de données différentes.
Pourquoi automatiser une mauvaise donnée peut augmenter le risque ?
L’automatisation apporte de la vitesse, mais elle amplifie également les défauts d’un processus mal alimenté. Une mauvaise identification d’entreprise, par exemple, ne restera pas nécessairement cantonnée à une fiche fournisseur : elle peut se propager dans un ERP, un outil achats, une procédure de contrôle puis dans l’analyse réalisée par l’IA.
Plusieurs situations doivent ainsi alerter :
- Faux positif lors d’un contrôle compliance
- Entreprise radiée considérée comme toujours active
- Score interprété à partir d’une situation dépassée
- Doublons entre plusieurs référentiels
- Données erronées réutilisées dans différents workflows
À cela s’ajoute le biais d’automatisation : lorsqu’un résultat est produit rapidement et présenté avec assurance, l’utilisateur peut être tenté de lui accorder plus de confiance qu’il ne le ferait avec une analyse manuelle.
L’enjeu de l’IA en gestion des risques B2B n’est donc pas uniquement d’automatiser l’analyse. Il consiste d’abord à automatiser l’accès à une information suffisamment fiable pour que cette analyse ait du sens.
Comment l’IA transforme-t-elle aujourd’hui la gestion des risques tiers ?
Une fois connectée aux bonnes informations, l’IA peut intervenir à plusieurs étapes du cycle de vie du tiers : onboarding, due diligence, analyse du risque, surveillance continue, ou priorisation des dossiers nécessitant une intervention humaine.
Automatiser la due diligence et le contrôle des tiers
L’automatisation de la due diligence ne consiste pas à confier à une machine la décision d’accepter ou de refuser un partenaire. L’objectif est plutôt de réduire les tâches de collecte, de rapprochement et de préparation qui mobilisent une grande partie du temps des équipes.
Une IA connectée à des sources adaptées peut notamment :
- Identifier le tiers à contrôler
- Consolider différentes informations
- Rechercher les événements pertinents
- Analyser plusieurs critères simultanément
- Synthétiser le dossier
- Relever certaines incohérences
- Produire une première lecture du risque
- Orienter les dossiers sensibles vers des diligences renforcées
On passe ainsi d’un processus très manuel (identifier, rechercher, copier, vérifier puis analyser), à un contrôle des tiers dans lequel une partie du travail préparatoire est automatisée.
C’est particulièrement intéressant lorsque les volumes augmentent : l’IA peut aider les équipes à déterminer plus rapidement quels dossiers nécessitent réellement leur expertise.
Appliquer l’IA à la gestion des fournisseurs et à leur onboarding
L’onboarding constitue un moment particulièrement stratégique pour l’IA appliquée à la gestion des fournisseurs. C’est avant le référencement et les premières commandes que l’entreprise peut identifier les principaux facteurs de vigilance et adapter ses contrôles au niveau de risque observé.
Une analyse peut combiner :
- Vérification de l’identité du fournisseur
- Solidité financière
- Structure capitalistique
- Risque de fraude
- Indicateurs de conformité
- Exposition cyber
- Éléments réputationnels
- Criticité du fournisseur pour l’activité
L’IA peut ensuite synthétiser ces informations et aider l’acheteur à distinguer rapidement un dossier standard d’une situation nécessitant un approfondissement.
Infolegale adopte déjà cette logique avec Fred., le copilote capable de synthétiser les données disponibles, de faire ressortir les facteurs de risque et d’accompagner la prise de décision sans remplacer l’expertise métier.
Et si vous pouviez interroger directement le risque d’un tiers ?
Avec Fred., l’agent IA intégré au Portail Infolegale, les équipes peuvent interroger les données disponibles en langage naturel, faire ressortir les principaux facteurs de risque et obtenir rapidement une analyse à 360° d’un client, fournisseur ou partenaire.
Passer d’une évaluation ponctuelle à une surveillance continue des tiers
Un fournisseur évalué lors de son onboarding n’est pas figé dans le temps. Sa situation financière, juridique, capitalistique ou réputationnelle peut évoluer quelques semaines ou plusieurs années après son référencement.
La surveillance des tiers doit donc permettre de détecter des changements comme :
- Un changement de dirigeant
- Une modification de l’actionnariat
- Une procédure collective
- Une dégradation financière
- Un nouveau signal de conformité
- Un événement réputationnel
- Une évolution du risque cyber
- Une modification du niveau de criticité
C’est ici que l’association automatisation + IA prend tout son sens. Le système surveille les événements disponibles, détecte une évolution, puis l’IA peut aider à la contextualiser afin de faciliter sa priorisation.
Le fonctionnement cible devient alors : surveillance automatisée à événement détecté à contextualisation par l’IA à alerte priorisée à analyse humaine.
L’IA dans la gestion des risques tiers contribue ainsi à passer d’une photographie du tiers à une vision plus dynamique de son profil de risque.
IA et conformité : jusqu’où peut-on automatiser l’évaluation des tiers ?
La compliance constitue l’un des cas d’usage les plus sensibles de l’intelligence artificielle : les volumes de contrôles peuvent justifier l’automatisation, mais les résultats doivent rester suffisamment traçables et interprétables pour soutenir une décision humaine.
Ce que l’IA peut réellement automatiser en conformité
Appliquée à la conformité, l’IA peut accélérer une part importante du travail préparatoire sans pour autant « garantir » la conformité d’une entreprise.
Elle peut intervenir dans :
- La centralisation des informations
- Le screening de tiers
- La comparaison de plusieurs résultats
- La recherche de signaux pertinents
- La synthèse d’un dossier
- La qualification et la priorisation
- La préparation d’une analyse approfondie
- La surveillance ultérieure
Ces mécanismes peuvent soutenir différents processus : KYC, KYS, anticorruption dans le cadre de la loi Sapin 2, LCB-FT pour les acteurs concernés, recherche de sanctions et PPE, adverse media ou identification des bénéficiaires effectifs lorsque l’accès aux informations le permet.
La conformité assistée par l’IA doit néanmoins rester alignée avec la cartographie des risques et les procédures internes de l’organisation. Un même signal ne conduira pas nécessairement aux mêmes diligences selon le pays, la nature de la relation, le montant engagé ou la criticité du tiers.
Industrialisez vos contrôles de conformité sans perdre la maîtrise de vos décisions.
Centralisez vos vérifications, évaluez vos tiers et adaptez vos diligences à leur niveau de risque avec la solution Sapin 2 – KYC Infolegale.
AI Act : la gouvernance de l’IA devient aussi un sujet de risk management
Le recours croissant à l’IA dans les processus métier s’accompagne d’un cadre réglementaire européen désormais beaucoup plus concret.
L’AI Act est entré en vigueur en 2024 avec un calendrier d’application progressif. Depuis le 2 août 2026, les pouvoirs d’application de l’AI Office et des autorités nationales s’exercent sur plusieurs dispositions. Les obligations de transparence prévues notamment à l’article 50 sont également applicables depuis cette data pour les systèmes concernés.
Toutes les obligations d’AI Act ne sont cependant pas devenues applicables simultanément : certaines échéances se prolongent en 2027 et 2028. Pour les entreprises qui intègrent des agents IA à leurs processus, plusieurs sujets deviennent donc incontournables :
- Gouvernance
- Documentation
- Supervision humaine
- Traçabilité
- Gestion des accès
- Sécurité
- Qualité des données
L’humain : le dernier kilomètre de la décision de risque
Automatiser un processus ne revient pas à supprimer le jugement métier. Dans le TPRM, l’humain reste indispensable dès lors qu’une information doit être replacée dans le contexte particulier de la relation commerciale.
Le risk manager, compliance officer ou l’acheteur doit toujours pouvoir :
- Challenger le résultat proposé
- Contextualiser un signal
- Vérifier un cas ambigu
- Appliquer sa propre cartographie des risques
- Demander des diligences complémentaires
- Décider de référencer, refuser ou surveiller davantage
Cette logique est particulièrement importante face à un faux positif : la présence d’un nom proche dans une liste ou d’une actualité négative ne suffit pas nécessairement à caractériser un risque pour l’entreprise analysée.
L’objectif du TPRM augmenté par l’IA n’est donc pas de remplacer le professionnel du risque. Il est de lui donner plus rapidement accès aux informations essentielles afin qu’il concentre son expertise sur leur interprétation et sur la prise de décision finale.
Comment connecter une IA à une base de données métier ?
Pour qu’un assistant IA puisse exploiter une donnée entreprise récente plutôt que se limiter aux connaissances de son modèle, il faut créer un lien entre l’environnement IA et les systèmes dans lesquels cette information est disponible.
API, connecteurs, RAG, MCP : quelles différences ?
Le MCP ne remplace donc pas nécessairement les API : un serveur MCP peut lui-même s’appuyer sur des API ou services pour accéder aux ressources qu’il expose ensuite à l’environnement IA.
La nuance est importante lorsque l’on cherche à connecter une IA à une base de données. L’objectif n’est plus simplement de transférer de l’information entre deux systèmes, mais de permettre à un agent de déterminer quelles ressources sont disponibles et de solliciter celles dont il a besoin dans le cadre de sa tâche.
Pourquoi les agents IA font émerger un nouveau besoin de connexion aux données
Jusqu’à récemment, utiliser une IA dans un processus métier impliquait plusieurs manipulations : ouvrir un outil, rechercher une entreprise, récupérer les informations utiles, les copier puis demander au modèle de les analyser.
Avec un agent connecté, la séquence change :
- L’utilisateur formule son besoin
- L’agent comprend la demande
- Il identifie les informations nécessaires
- Il sollicite une source autorisée
- Il récupère les données pertinentes
- Il les analyse
- Il restitue une réponse contextualisée
Prenons une demande simple « Analyse ce fournisseur avant son référencement et indique-moi quels sont les principaux signaux de vigilance. »
Pour y répondre, l’agent doit pouvoir récupérer des données récentes sur l’entreprise concernée plutôt que se fier uniquement à ses connaissances générales ou aux informations disponibles en open data.
Le MCP répond précisément à ce besoin d’interopérabilité.
MCP Infolegale : connecter les agents IA à des données entreprises fiables
Appliqué aux données entreprises, le MCP permet de dépasser l’usage d’une IA isolée pour mettre les informations métier directement à disposition des assistants et agents utilisés par toutes les équipes de l’entreprise.
Quelles données une IA peut-elle exploiter via Infolegale ?
La valeur d’une connexion entre IA et data dépend naturellement de ce que l’agent trouve derrière cette connexion.
Infolegale permet de travailler autour de différentes dimensions nécessaires à l’analyse des entreprises :
- Informations d’identification
- Données légales
- Informations financières
- Actionnariat et groupes
- Indicateurs de risque
- Solvabilité
- Fraude
- Conformité
- Cyber
- Événements affectant la vie des entreprises
Cette approche répond directement au problème rencontré par une IA généraliste : elle peut disposer d’excellentes capacités d’analyse tout en n’ayant pas, seule, accès à la donnée entreprise suffisamment récente pour répondre à une question opérationnelle.
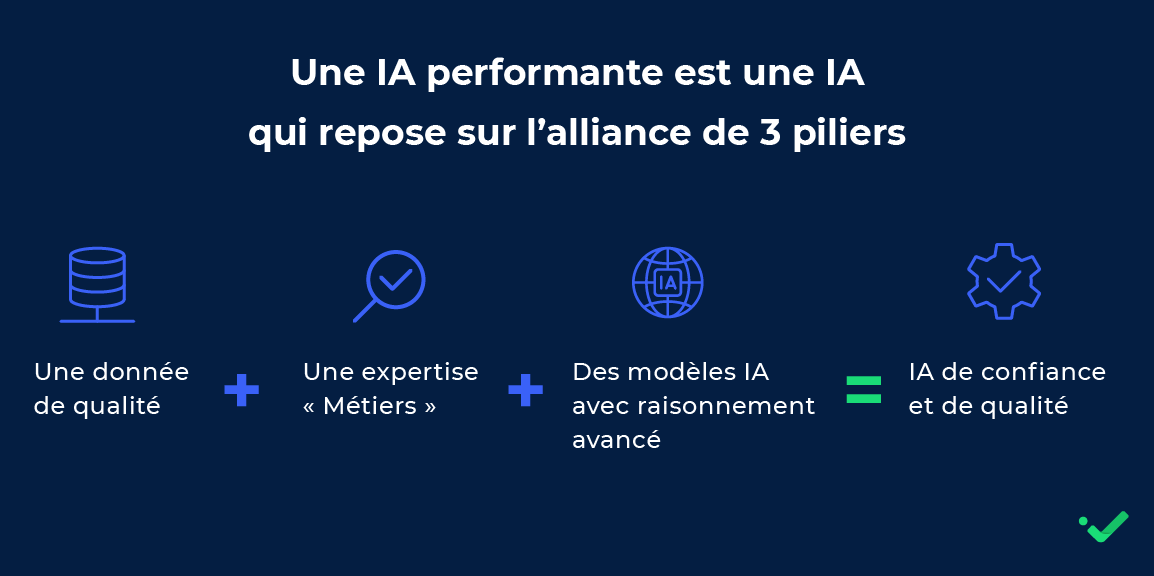
La valeur ne réside donc pas uniquement dans la connexion technique. Elle repose d'abord sur la qualité de ce qui est rendu accessible à l'IA. Infolegale collecte, croise, enrichit et actualise des données entreprises afin de les transformer en informations et indicateurs directement exploitables dans l'analyse des risques.
Le MCP constitue le point de connexion ; la valeur métier repose sur la donnée et les indicateurs auxquels il donne accès.
Quels cas d’usage pour le MCP Infolegale en risk management et compliance ?
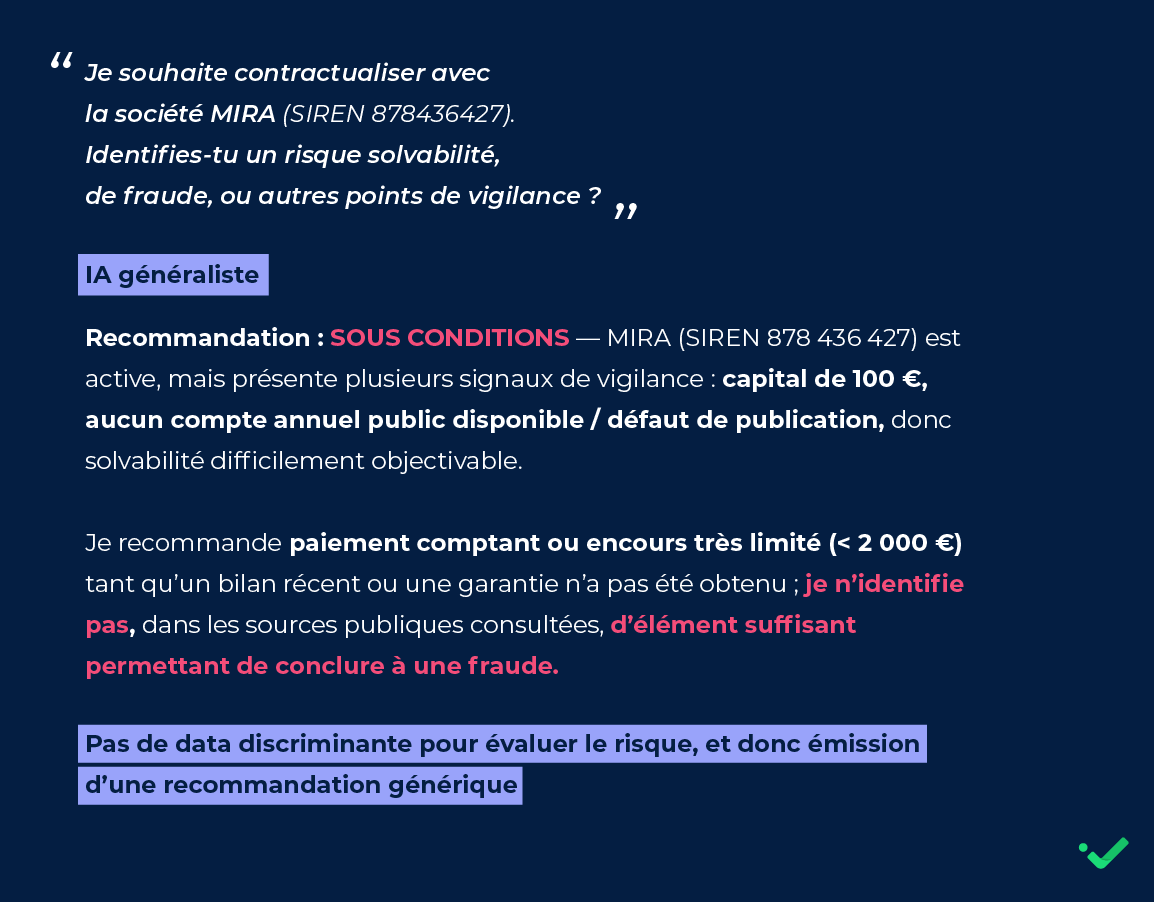
Le MCP prend tout son sens lorsque l’entreprise dispose déjà de ses propres assistants ou agents IA et souhaite enrichir leurs workflows avec de la donnée entreprise.
Un agent achats peut par exemple :
- Vérifier un fournisseur avant son référencement
- Préparer son onboarding
- Rechercher des signaux de vigilance (solvabilité, fraude, compliance)
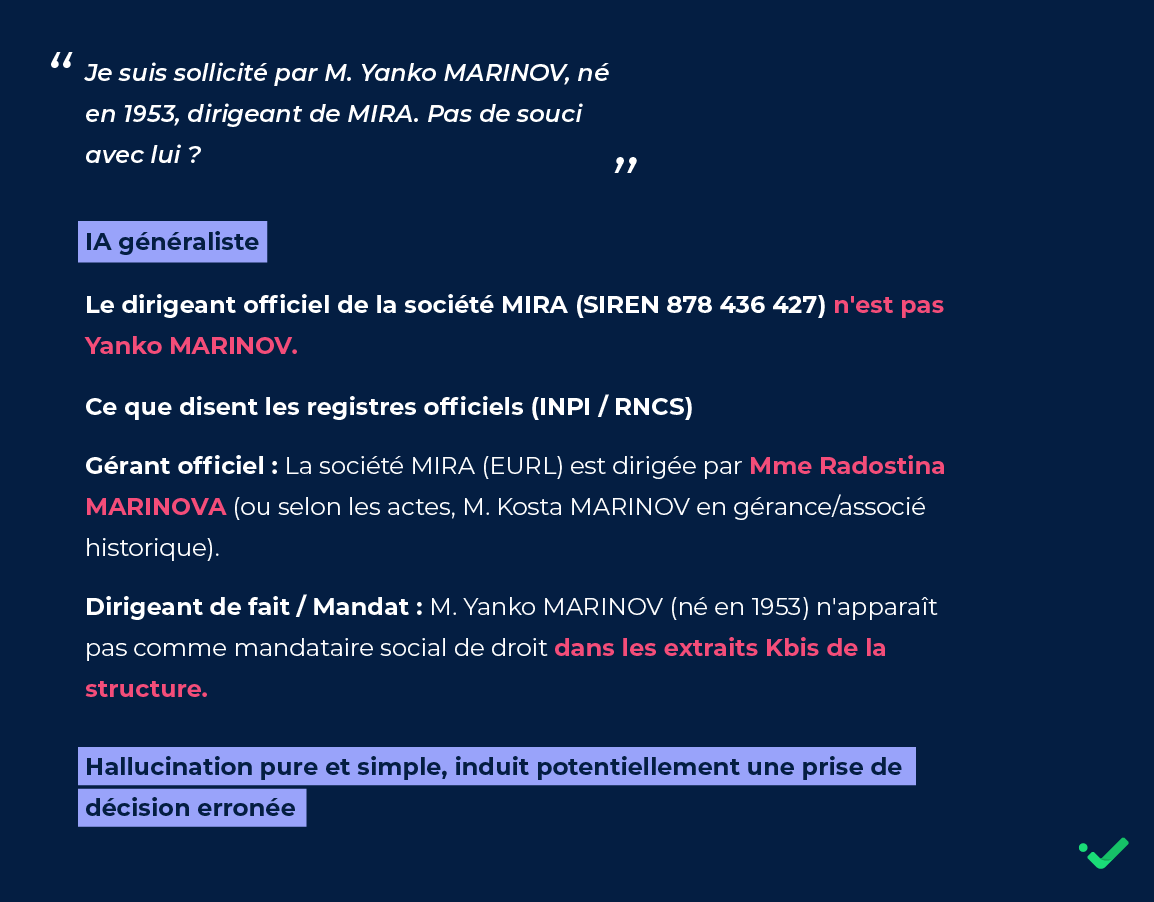
Un agent compliance peut :
- Préparer les informations nécessaires à l’évaluation d’un tiers
- Enrichir une due diligence
- Synthétiser des éléments utiles au contrôle
Un agent risk ou finance peut quant à lui analyser une entreprise, récupérer différents indicateurs et faire ressortir les points méritant une analyse complémentaire.
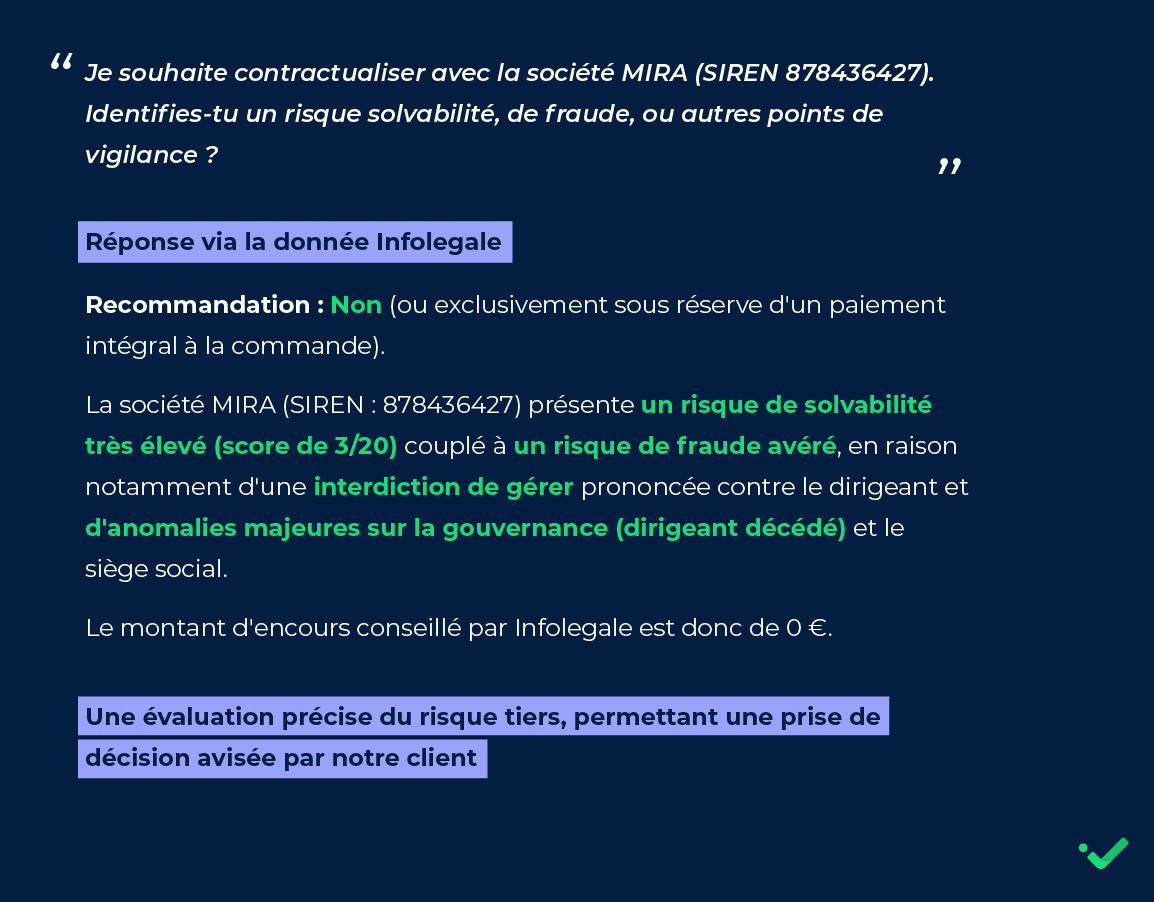
L’objectif est d’éviter que l’utilisateur soit obligé de naviguer manuellement entre plusieurs environnements lorsque son agent IA peut solliciter, dans le cadre des droits qui lui sont accordés, les informations nécessaires à son analyse. Aussi, le but est de pouvoir donner accès à la bonne information pour que l’agent IA puisse révéler le bon compte rendu, avec des actions à mener pertinentes, contrairement à une IA généraliste n’ayant accès qu’à l’open data bien souvent non mise à jour.
Et si votre agent IA pouvait interroger directement la donnée Infolegale ?
Connectez vos environnements IA compatibles à des données entreprises structurées et actualisées pour enrichir vos analyses risque, achats et conformité.
Fred. ou MCP Infolegale : deux usages complémentaires de l’IA
Fred. et le MCP répondent à un même enjeu - rapprocher intelligence artificielle et données entreprises – mais à deux besoins différents.
Avec Fred., l’IA est intégrée à l’environnement Infolegale. Les équipes métier peuvent l’interroger en langage naturel depuis leur interface pour synthétiser les informations disponibles, analyser un tiers ou faire ressortir certains facteurs de risque plus rapidement. C’est un copilote destiné à accompagner l’analyse et la prise de décision.
Avec le MCP Infolegale, la logique s’inverse : ce sont les données et outils exposés par Infolegale qui deviennent accessibles à un environnement IA compatible utilisé par l’entreprise.
Deux approches complémentaires selon la maturité IA et l’architecture du système d’information.
Une IA performante commence par une donnée exploitable
L'intelligence artificielle peut accélérer l'analyse des tiers, faciliter la due diligence et aider à détecter plus rapidement certains signaux de risque. Mais ses capacités n'ont de valeur que si elle peut accéder aux informations nécessaires à son analyse.
Pour les équipes Risk, Achats et Compliance, l'enjeu consiste donc à associer capacité d'analyse, données entreprises fiables et connexion aux environnements métier, tout en conservant la supervision humaine sur les décisions sensibles.
Avec Fred., Infolegale intègre cette intelligence directement dans son Portail. Avec Infolegale MCP, la logique s'inverse : les données Infolegale peuvent alimenter les agents et workflows IA compatibles de l'entreprise.
Dans les deux cas, l'objectif reste le même : réduire le temps consacré à rechercher et croiser l'information pour concentrer l'expertise humaine sur l'analyse et la décision de risque.
FAQ : Vos questions sur l'IA et la gestion des risques tiers
Comment l’IA peut-elle améliorer la gestion des risques tiers ?
L’IA peut accélérer la collecte et l’analyse d’informations, faciliter l’évaluation des tiers, automatiser une partie de la due diligence et contextualiser les alertes issues de leur surveillance. Sa pertinence dépend toutefois directement de la qualité et de l’actualité des données auxquelles elle accède.
Comment connecter une IA à une base de données fiable ?
Plusieurs approches existent : API, connecteurs, architectures RAG ou MCP. Le choix dépend du cas d’usage. Le MCP est spécifiquement conçu pour standardiser l’accès d’applications IA compatibles aux ressources et outils qu’un serveur met à leur disposition.
Qu’est-ce que le MCP en intelligence artificielle ?
Le Model Context Protocol est un protocole ouvert permettant à des applications IA compatibles de découvrir et d’utiliser de manière standardisée des ressources et outils externes. Il facilite ainsi la connexion entre agents IA et environnements métiers.
Peut-on automatiser entièrement une due diligence avec l’IA ?
Une grande partie de la collecte, du screening, de la consolidation et de la préparation de l’analyse peut être automatisée. En revanche, les situations sensibles, les faux positifs et la décision finale nécessitent une supervision adaptée aux règles et à la cartographie des risques de l’entreprise.
Quelle différence entre Fred. et le MCP Infolegale ?
Fred. est l’agent IA intégré au Portail Infolegale permettant aux équipes d’interroger et d’analyser les informations disponibles. Le MCP Infolegale permet, lui, à des assistants ou agents IA compatibles externes d’accéder aux ressources Infolegale dans leurs propres workflows.

Pas encore de commentaire
Votre avis nous intéresse !