
par Pauline M. le 08/10/2026 15:17
Le KYC entreprise repose sur un processus structuré permettant d’identifier un client ou un tiers, de vérifier ses informations, d’identifier ses bénéficiaires effectifs, d’évaluer son niveau de risque puis d’assurer un suivi pendant toute la relation d’affaires. Pour être efficace, un contrôle KYC ne doit donc pas se limiter à collecter des documents au moment de l’onboarding : il doit s’appuyer sur des règles de vigilance proportionnées au risque, un screening fiable, des décisions documentées et une actualisation régulière des informations.
Cette démarche répond à des enjeux réglementaires différents selon l’entreprise concernée. Les professionnels assujettis à la LCB-FT sont soumis aux obligations de vigilance prévues par le Code monétaire et financier, tandis que les entreprises entrant dans le champ de l’article 17 de la loi Sapin 2 doivent notamment mettre en œuvre des procédures d’évaluation de leurs clients, fournisseurs de premier rang et intermédiaires au regard de leur cartographie des risques.
Alors, comment construire un processus KYC réellement opérationnel à l’échelle de l’entreprise ? De la collecte des données, au screening KYC, en passant par l’identification du bénéficiaire effectif, le scoring et la surveillance continue, voici les étapes essentielles pour fiabiliser ses contrôles et mieux maîtriser ses risques de conformité.
Processus KYC : quelles entreprises sont concernées et quels contrôles mettre en place ?
Avant de définir une procédure KYC, il faut déterminer précisément les obligations auxquelles l’entreprise est soumise et les risques qu’elle cherche à maîtriser : LCB-FT, corruption, fraude ou plus largement le risque tiers.
KYC, due diligence et connaissance client : de quoi parle-t-on concrètement ?
Le KYC, pour Know Your Customer, regroupe les procédures destinées à améliorer la connaissance client : identifier le tiers, vérifier les informations collectées, apprécier son niveau de risque et maintenir ces données à jour.
Dans une relation B2B, cette vérification ne porte pas uniquement sur la personne morale. Elle peut conduire à examiner :
- Son existence et son identité juridique
- Ses représentants et dirigeants
- Sa structure actionnariale
- Ses bénéficiaires effectifs
- Certains éléments de réputation et de conformité
Le KYC doit néanmoins être distingué du KYB, centré sur la connaissance de l’entreprise (Know Your Business), ou du KYS, appliqué aux fournisseurs (Know Your Supplier). La due diligence constitue quant à elle une démarche plus large : elle peut intégrer les risques financiers, juridiques, réputationnels, de fraude ou de conformité.
En pratique, ces démarches peuvent ainsi à converger vers une approche globale de Third Party Risk Management (TPRM), afin d’obtenir une vision plus complète du risque associé à chaque tiers.
Obligation de KYC : attention à distinguer LCB-FT et loi Sapin 2
Toutes les entreprises ne sont pas soumises aux mêmes obligations de KYC. En matière de LCB-FT, l’article L.561-2 du Code monétaire et financier détermine les professionnels assujettis. Sa version actuellement en vigueur a d’ailleurs été modifiée en août 2026.
Avant l’entrée en relation, ces professionnels doivent notamment :
- Identifier leur client
- Identifier, le cas échéant, son bénéficiaire effectif
- Vérifier ces éléments à partir de documents probants
Ils doivent également disposer d’une connaissance suffisante de la relation d’affaires et mettre en œuvre un niveau de vigilance adapté au risque.
La logique de la loi Sapin 2 est différente. Son article 17 prévoit, pour les entreprises qui entrent dans son champ d’application, des procédures d’évaluation de la situation des clients, fournisseurs de premier rang et intermédiaires au regard de la cartographie des risques de corruption.
Encart À retenir
Toutes les entreprises ne sont pas soumises aux mêmes obligations KYC. La procédure doit être construite en fonction du régime juridique applicable, mais aussi de la cartographie des risques propre à l’organisation.
Comment définir une procédure KYC adaptée au niveau de risque ?
Un contrôle KYC efficace ne consiste pas à appliquer exactement les mêmes vérifications à tous les clients : la procédure doit définir en amont qui contrôler, quand, comment et avec quel niveau de vigilance.
Commencer par cartographier les clients et tiers à contrôler
Avant d’évaluer individuellement chaque tiers, l’entreprise doit disposer d’une vision claire des populations à contrôler. Cela implique notamment de différencier le stock constitué des relations existantes, du flux de nouveaux clients ou partenaires.
Il est ensuite possible de constituer des ensembles présentant des niveaux d’exposition comparables, à partir de critères comme :
- Le pays d’implantation
- Le secteur d’activité
- La typologie de client
- Le montant et la nature des transactions
- La structure capitalistique
- L’exposition à des personnes politiquement exposées (PPE)
- Les antécédents ou signaux réputationnels
Cette approche permet de concentrer les investigations approfondies sur les situations les plus sensibles.
Le sujet est particulièrement actuel : dans son guide publié le 8 septembre 2026, l’AFA traite notamment de la gouvernance du dispositif, du recensement des tiers, de leur regroupement en groupes homogènes et du traitement du stock et du flux. L’Agence Française Anticorruption précise que ce guide vise à faciliter la mise en œuvre opérationnelle de ses recommandations sans créer de nouvelles obligations.
Formaliser les niveaux de vigilance et les règles de décision
Une cartographie n’a de valeur opérationnelle que si elle déclenche des contrôles clairement définis. L’entreprise doit donc transformer ses critères de risque en règles de vigilance applicables de manière homogène.
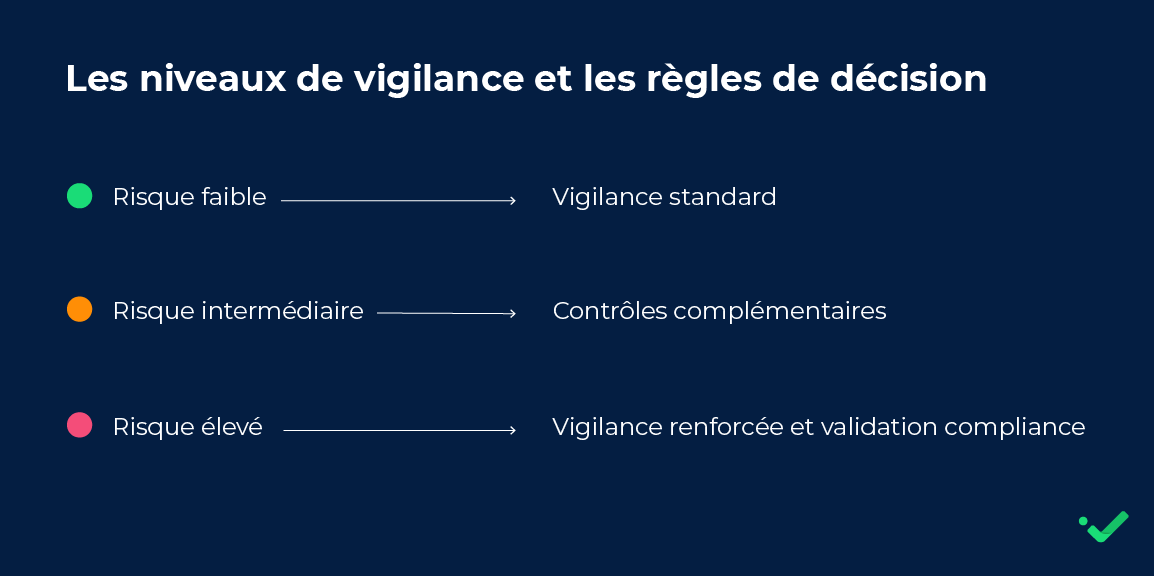
La procédure doit également préciser :
- Les seuils d’escalade
- Les pièces justificatives attendues
- Les personnes habilitées à valider une relation
- Les situations nécessitant une investigation complémentaire
- Les conditions pouvant conduire à suspendre ou refuser une entrée en relation
L’objectif est d’éviter une succession de décisions prises au cas par cas sans référentiel commun. Le scoring apporte une aide à la décision, mais il ne remplace pas l’analyse des équipes lorsque la situation exige une appréciation humaine.
Vous devez appliquer vos contrôles KYC à un volume important de tiers ? Découvrez comment la solution Sapin 2 – KYC Infolegale facilite leur identification, leur évaluation et leur suivi.
Quelles sont les étapes d’un processus KYC efficace ?
Une fois les règles définies, le processus KYC doit suivre un parcours reproductible, depuis l’identification du client jusqu’à la décision d’entrée en relation et à la conservation des éléments ayant justifié cette décision.
Étapes 1 et 2 : identifier le client et vérifier son existence
La première étape consiste à s’assurer que l’organisation sait précisément avec qui elle envisage de travailler. Pour une personne morale, les informations collectées peuvent comprendre :
- La raison sociale et la forme juridique
- Le numéro d’immatriculation
- L’adresse du siège social
- Le lieu de direction effective lorsqu’il diffère
- Les représentants légaux et dirigeants
- Les justificatifs officiels nécessaires
Pour les professionnels assujettis à la LCB-FT, l’article R.561-5 du Code monétaire et financier prévoit notamment le recueil de la forme juridique, de la dénomination, du numéro d’immatriculation, du siège et, le cas échéant, du lieu de direction effective.
Mais collecter une information n’est pas encore la vérifier. Une vérification client avisée suppose de confronter les données disponibles, d’identifier d’éventuelles incohérences et de privilégier des informations suffisamment fiables et actualisées. C’est cette capacité à réunir puis à croiser les données qui permet de fiabiliser l’entrée en relation.
Étape 3 : identifier les bénéficiaires effectifs et comprendre la structure capitalistique
Identifier le bénéficiaire effectif permet de dépasser l’identité juridique de la société pour comprendre quelles personnes physiques la détiennent ou la contrôlent réellement.
Pour une société, le Code monétaire et financier vise notamment les personnes physiques détenant directement ou indirectement plus de 25% du capital ou des droits de vote, ou exerçant un pouvoir de contrôle par un autre moyen.
Le contrôle peut donc nécessiter :
- De remonter plusieurs niveaux de participation
- D’analyser les liens directs et indirects
- De comprendre les mécanismes de contrôle
- De confronter les informations déclarées à la structure capitalistique observée
Point de vigilance : depuis le 31 juillet 2024, le RBE français n’est plus librement accessible au grand public. Son accès est soumis à des conditions précisées notamment dans le droit français en 2025.
Infolegale est une structure habilitée à mettre à disposition, sur le Portail Infolegale, un espace dédié aux bénéficiaires effectifs pour les entreprises elles-mêmes habilitées.
Étape 4 : effectuer un screening KYC sur l’entreprise et les personnes clés
Le screening KYC vise à identifier les signaux de risque susceptibles d’influencer la décision d’entrer ou de poursuivre une relation.
Selon le profil analysé et la politique de conformité de l’entreprise, le screening peut notamment porter sur :
- Les listes de sanctions et de gel des avoirs
- Les personnes politiquement exposées
- Les dirigeants
- Les bénéficiaires effectifs
- La presse négative ou adverse media
- Les risques géographiques
Une alerte n’est cependant jamais une conclusion en elle-même. Une correspondance doit être qualifiée : s’agit-il réellement de la personne recherchée ? Les dates de naissance, fonctions, pays ou autres éléments disponibles sont-ils cohérents ? Quelle est précisément la nature du risque ?
Le traitement des homonymies et faux positifs constitue donc une étape centrale du contrôle. L’analyse réalisée et les éléments ayant conduit à confirmer ou écarter une alerte doivent également pouvoir être conservés afin d’assurer la traçabilité de la procédure.
Étapes 5 et 6 : attribuer un niveau de risque et documenter la décision
Les informations recueillies doivent enfin être consolidées pour aboutir à une décision exploitable. Le scoring peut combiner plusieurs critères internes : profil du client, géographie, structure de détention, alertes de screening ou encore caractéristiques de la relation envisagée.
Le processus doit prévoir :
- Un niveau de risque
- L’analyse humaine des alertes significatives
- D’éventuelles mesures de vigilance complémentaires
- Une décision : acceptation, acceptation sous conditions, approfondissement ou refus
- L’identité du décideur
- La date du contrôle
- La conservation des justificatifs
Centralisez l’identification des sociétés, les bénéficiaires effectifs, le screening et l’évaluation du risque avec la solution Sapin 2 – KYC Infolegale
Le contrôle KYC s’arrête-t-il après l’entrée en relation ?
Non : un dossier conforme au moment de l’onboarding peut devenir obsolète quelques mois plus tard. La connaissance client doit donc être maintenue pendant toute la durée de la relation d’affaires.
Mettre en place une surveillance continue du client
Pour les professionnels assujettis à la LCB-FT, l’article L.561-6 prévoit explicitement une vigilance constante pendant toute la relation d’affaires et un examen attentif des opérations afin qu’elles restent cohérentes avec la connaissance actualisée du client.
Dans la pratique, différents événements peuvent justifier une nouvelle analyse :
- Modification de l’actionnariat
- Apparition d’un nouveau bénéficiaire effectif
- Changement de dirigeant
- Nouvelle implantation ou modification du pays
- Apparition d’une PPE
- Inscription sur une liste de sanctions
- Nouvelle information négative pertinente
- Modification significative du profil transactionnel
- Évolution du risque associé à un pays ou à un secteur
Une surveillance automatisée permet de détecter plus rapidement ces changements et d’éviter que des dossiers réputés conformes lors de leur création restent inchangés pendant plusieurs années malgré l’évolution réelle du tiers.
À quelle fréquence mettre à jour une procédure KYC ?
Il n’existe pas de fréquence universelle de revue applicable de manière identique à toutes les entreprises et à toutes les situations. La périodicité doit notamment tenir compte :
- Du cadre réglementaire applicable
- Du niveau de risque tiers
- De la politique interne
- De la nature de la relation
- Des événements déclencheurs identifiés
Une logique proportionnée au risque peut alors conduire à une revue périodique adaptée pour un risque faible, à des contrôles plus fréquents pour un profil exposé et à une réévaluation immédiate en présence d’un événement critique.
L’enjeu consiste donc à combiner les campagnes de revue programmées avec une surveillance événementielle. La périodicité seule ne suffit pas : un changement important intervenant entre deux échéances doit pouvoir déclencher une nouvelle analyse sans attendre la prochaine campagne KYC.
Comment industrialiser son processus KYC sans perdre en qualité de contrôle ?
Lorsque les volumes augmentent, la difficulté n’est plus seulement de savoir quelles vérifications effectuer : elle consiste à les appliquer de manière homogène, rapide et traçable à des centaines ou milliers de tiers.
Comment choisir un outil KYC adapté à une organisation B2B ?
Tous les outils ne répondent pas aux mêmes besoins. Pour une organisation B2B, le choix doit d’abord partir du processus de contrôle existant et du niveau de personnalisation nécessaire.
Les critères à examiner incluent notamment :
- La couverture et la fraîcheur des données
- La qualité de l’identification des bénéficiaires effectifs
- La couverture des sanctions et PPE
- Le traitement des faux positifs
- La personnalisation du scoring
- Les workflows de validation
- La gestion du stock et du flux
- La surveillance automatisée
- L’intégration aux ERP, CRM, SRM ou API
- La traçabilité des analyses et décisions
La solution Sapin 2 – KYC Infolegale s’inscrit dans cette logique en combinant données tiers, due diligence, KYC et évaluation Sapin 2 au sein du Portail Infolegale.
Quels contrôles peuvent être automatisés dans un outil KYC ?
Un outil KYC peut automatiser une partie importante des tâches répétitives liées à la collecte, au rapprochement et à la surveillance des données.
Selon les fonctionnalités disponibles, l’outil peut faciliter :
- La récupération des données d’entreprise
- La vérification de l’identité juridique
- L’analyse des structures capitalistiques
- L’identification des bénéficiaires effectifs
- La détection et le rapprochement d’alertes
- Le scoring selon des paramètres internes
- La surveillance continue
- Les notifications en cas de changement
- La génération de rapports
L’intelligence artificielle ouvre également de nouvelles possibilités dans une démarche plus large de TPRM : collecte et synthèse des informations, détection de signaux faibles ou priorisation des dossiers. Son rôle reste toutefois d’assister les équipes, et non de supprimer l’analyse humaine des situations sensibles.
Processus KYC : quelles erreurs fragilisent le plus la conformité ?
Les faiblesses d’un dispositif KYC proviennent souvent moins de l’absence totale de contrôles que de procédures incomplètes, hétérogènes ou insuffisamment documentées.
Les erreurs à éviter lors de la vérification client
Une conformité KYC robuste suppose d’abord d’éviter plusieurs raccourcis qui peuvent réduire fortement la portée d’un contrôle.
Parmi les erreurs les plus fréquentes :
- Appliquer exactement le même niveau de vérification à tous les clients
- Se contenter des données communiquées par le tiers
- Ne pas remonter jusqu’au bénéficiaire effectif
- Limiter le screening à la seule personne morale
- Considérer toute alerte comme une preuve
- Ne pas traiter correctement les faux positifs
- Réaliser le contrôle uniquement à l’entrée en relation
- Ne pas réexaminer le dossier lorsqu’une information significative change
Ces erreurs ont un point commun : elles transforment la procédure KYC en exercice administratif alors qu’elle doit constituer un véritable mécanisme d’aide à la décision. La qualité du dispositif dépend donc autant des données utilisées que des règles permettant de les confronter, de les interpréter et d’adapter les contrôles au niveau de risque observé.
Absence de traçabilité : le risque souvent sous-estimé
En compliance, réaliser un contrôle ne suffit pas : l’organisation doit pouvoir expliquer comment elle est arrivée à sa décision. La traçabilité permet de reconstituer l’évaluation, notamment lors d’un audit, d’un contrôle ou d’une revue interne.
Le dossier doit donc permettre de retrouver :
- La date du contrôle
- Les alertes identifiées
- Les investigations complémentaires réalisées
- Le niveau de risque attribué
- La décision prise
- L’identité du valideur
- Les éventuelles mesures de remédiation
Cette logique rejoint les recommandations de l’AFA. Son guide de septembre 2026 consacre notamment des développements au suivi et au contrôle du dispositif d’évaluation des tiers et fournit un cadre opérationnel destiné à aider les entreprises à structurer leurs pratiques.
Conclusion
Un processus KYC efficace repose avant tout sur une approche proportionnée aux risques. Il couvre l’ensemble du cycle de connaissance client : identification de l’entreprise, bénéficiaires effectifs, screening, scoring, décision puis surveillance continue.
Lorsque les volumes augmentent, l’industrialisation permet d’améliorer l’homogénéité, la rapidité et la traçabilité des contrôles sans supprimer l’analyse humaine nécessaire aux dossiers sensibles.
L’enjeu n’est donc pas de réaliser ponctuellement, des contrôles KYC, mais de disposer d’une procédure capable de fonctionner de manière cohérente sur l’ensemble du portefeuille de tiers et d’évoluer avec leur niveau de risque.
Structurez et automatisez vos due diligence avec la solution Sapin 2 – KYC Infolegale : centralisez vos données tiers, vos bénéficiaires effectifs, vos screenings et vos évaluations sur un même portail.
FAQ – Vos questions les plus fréquentes sur le processus KYC
Qu’est-ce qu’un processus KYC ?
Un processus KYC regroupe les contrôles permettant d’identifier un client, de vérifier les informations collectées, d’identifier ses bénéficiaires effectifs, d’effectuer les screenings nécessaires, d’évaluer son niveau de risque et d’assurer le suivi de la relation dans le temps.
Quelles sont les étapes d’une procédure KYC ?
Une procédure KYC comprend généralement six grandes étapes : identifier le client, vérifier ses informations, identifier les bénéficiaires effectifs, réaliser le screening KYC, attribuer un niveau de risque puis documenter la décision. Une surveillance continue vient ensuite maintenir la connaissance client à jour.
Quels documents faut-il vérifier lors d’un KYC entreprise ?
Les éléments à vérifier dépendent du cadre applicable et du niveau de risque. Ils peuvent notamment concerner l’identité et l’immatriculation de la personne morale, son siège, ses représentants, ses dirigeants, sa structure capitalistique et les données relatives à ses bénéficiaires effectifs.
À quelle fréquence faut-il refaire un contrôle KYC ?
Il n’existe pas de fréquence unique valable pour tous les dossiers. La périodicité dépend du niveau de risque, du cadre réglementaire, de la politique interne et des événements affectant le tiers. Pour les entités assujetties à la LCB-FT, le Code monétaire et financier impose une vigilance constante pendant la relation d’affaires.
Pourquoi utiliser une solution KYC ?
Une solution KYC permet d’industrialiser la collecte et la vérification des données, l’identification des bénéficiaires effectifs, le screening, le scoring et la surveillance. Elle améliore ainsi la cohérence et la traçabilité des contrôles tout en permettant aux équipes compliance de concentrer leur analyse sur les situations présentant le plus de risques.

Pas encore de commentaire
Votre avis nous intéresse !